So prüfen Sie Links, vermeiden gefälschte Bezahlseiten und reagieren, wenn Sie bereits Daten eingegeben haben.
Ein Parkticket bezahlen, eine Speisekarte öffnen oder Informationen abrufen: QR-Codes machen viele Dinge bequem. Die Kamera erfasst das kleine Quadrat, ein Fingertipp öffnet die Webseite. Genau diesen schnellen Ablauf nutzen auch Kriminelle aus.
Das Europäische Verbraucherzentrum Deutschland beschreibt in seinem am 30. März 2026 aktualisierten Beitrag Betrugsversuche an Parkautomaten, Ladesäulen und über gefälschte Schreiben. Dabei handelt es sich um eine bekannte Masche mit weiterhin praktischem Schutzbedarf – nicht um eine erst jetzt entdeckte Sicherheitslücke.
Was bedeutet «Quishing»?
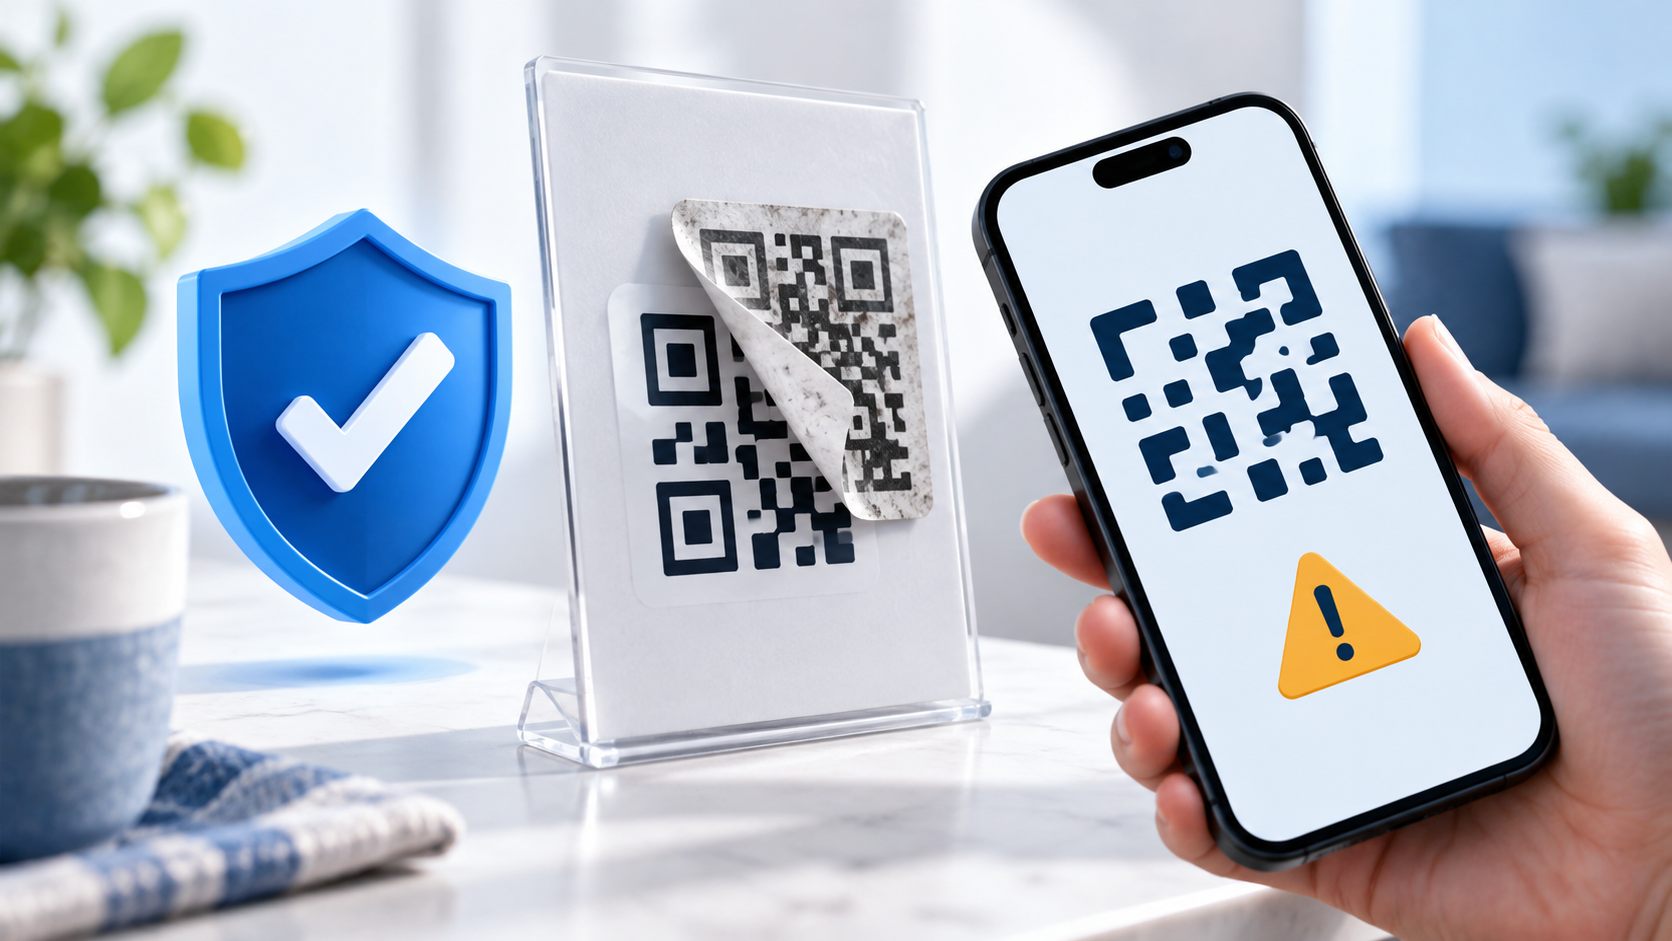
Beim sogenannten Quishing führen QR-Codes auf betrügerische Webseiten. Diese sehen beispielsweise dem Internetauftritt eines Zahlungsdienstes oder einer Bank ähnlich. Wer dort Zugangsdaten oder Karteninformationen eingibt, übermittelt sie möglicherweise direkt an Kriminelle.
Die Polizeiliche Kriminalprävention warnte bereits am 28. Februar 2025 vor aufgeklebten QR-Codes an Parkscheinautomaten. Teilweise überdecken solche Aufkleber die ursprünglichen Codes. Bekannte Logos können dabei einen offiziellen Eindruck vermitteln. Das Veröffentlichungsdatum dieser Warnung ist jedoch kein Datum eines einzelnen Tatfalls.
Prüfen Sie den Zusammenhang
Fragen Sie sich vor dem Scannen: Habe ich diese Nachricht erwartet? Weshalb soll ich gerade jetzt etwas bestätigen oder bezahlen?
Eine angeblich gescheiterte Paketzustellung oder ein vermeintlich gesperrtes Konto kann dazu dienen, Zeitdruck aufzubauen. Die US-Verbraucherschutzbehörde FTC beschreibt solche Vorwände ausdrücklich. Rufen Sie den betreffenden Anbieter bei Unsicherheit über eine Ihnen bekannte Internetadresse oder Telefonnummer auf. Verwenden Sie dafür nicht die Kontaktdaten aus der verdächtigen Nachricht.
Auch ein gedruckter Brief verdient diese Prüfung. Ein sauber gestaltetes Schreiben mit Logo bestätigt noch nicht, dass die darin enthaltene Zahlungsaufforderung echt ist.
Vier Kontrollen vor dem Öffnen
Mit diesen Schritten unterbrechen Sie den schnellen Weg vom Scannen zur Dateneingabe:
- Aufkleber ansehen: Liegt ein zusätzlicher Code über der ursprünglichen Beschriftung? Passt er zur übrigen Gestaltung? Auffälligkeiten sind ein Grund, einen anderen Zahlungsweg zu wählen.
- Linkvorschau lesen: Prüfen Sie die angezeigte Internetadresse, bevor Sie sie öffnen. Achten Sie auf vertauschte Buchstaben oder ungewohnte Schreibweisen.
- Unklare Ziele meiden: Bei verkürzten oder unverständlichen Adressen lässt sich das Ziel schlecht beurteilen. Öffnen Sie stattdessen die bekannte Webseite selbst.
- Vorhandene App nutzen: Wenn Sie die offizielle Park-App bereits verwenden, öffnen Sie diese direkt und geben Sie die Parkzone nach Möglichkeit manuell ein.
Die Polizei empfiehlt insbesondere die Kontrolle von Aufklebern und Zieladressen sowie den direkten Zugriff über eine bereits installierte App.
Vor der Dateneingabe nochmals innehalten
Prüfen Sie nach dem Öffnen erneut, ob die Seite zum erwarteten Vorgang passt. Ein QR-Code für eine Speisekarte sollte Sie beispielsweise nicht zur Eingabe von Kreditkartendaten auffordern. Dieses Beispiel zeigt eine nützliche Kontrollfrage: Sind die verlangten Angaben für meinen Zweck überhaupt erforderlich?
Laden Sie keine angebliche Sicherheits- oder Bezahl-App über eine unbekannte QR-Zielseite herunter. Das Europäische Verbraucherzentrum warnt ausdrücklich vor solchen Downloads. Bei Zweifeln schliessen Sie die Seite und klären den Vorgang direkt mit dem Anbieter.
Halten Sie ausserdem Ihr Smartphone aktuell und schützen Sie Ihre Konten mit starken Passwörtern sowie einer zusätzlichen Anmeldebestätigung, wo diese angeboten wird. Diese Massnahmen gehören auch zu den Schutzempfehlungen der FTC.
Bereits Zahlungsdaten eingegeben?
Kontaktieren Sie umgehend Ihre Bank oder den Kartenanbieter über einen bekannten Kontaktweg und lassen Sie die betroffene Karte sperren. Kontrollieren Sie anschliessend Ihre Umsätze. Die Polizei empfiehlt ausserdem, Anzeige zu erstatten.
Notieren Sie für die Klärung, wann Sie die Seite geöffnet und welche Angaben Sie eingegeben haben. Bewahren Sie das verdächtige Schreiben und vorhandene Screenshots auf. Senden Sie dabei keine vollständigen Kartendaten oder Passwörter per E-Mail weiter.
Quellen und Stand
Geprüft am 14. September 2026:
- Polizeiliche Kriminalprävention: Quishing – Wenn ein QR-Code zur Falle wird – veröffentlicht am 28. Februar 2025.
- Europäisches Verbraucherzentrum Deutschland: Betrugsmasche Quishing – aktualisiert am 30. März 2026.
- FTC: Scammers hide harmful links in QR codes to steal your information – grundlegende Schutzempfehlungen, Dezember 2023.
Hinweis: Dieser Beitrag dient der allgemeinen Information und ersetzt keine individuelle Prüfung Ihrer IT-Situation. Die beschriebenen Schutzmassnahmen können Risiken reduzieren, bieten jedoch keinen vollständigen Schutz vor Cyberangriffen. Technische Funktionen und Bedrohungen können sich ändern. Bei einem konkreten Sicherheitsvorfall sollten Sie fachkundige Unterstützung einholen. Übermitteln Sie keine Passwörter, PINs oder Sicherheitscodes per E-Mail.